IIV kwartał 2025 r. (październik–grudzień) potwierdził, że dezinformacja stała się podstawowym narzędziem cyberprzestępczości. Sprawcy działają jak dobrze zorganizowane „call center” i studia marketingowe w jednym: testują narracje, modyfikują komunikaty i wykorzystują emocje odbiorców, aby osiągnąć swój cel – wyłudzenie pieniędzy lub dostępu do kont.
Ten tekst kierujemy przede wszystkim do seniorów oraz ich bliskich.
„Aktualizacja na żywo” podczas warsztatów – co to znaczy w praktyce
Podczas prowadzonych przez Fundację warsztatów z przeciwdziałania dezinformacji i opartym na niej cyberoszustwom zdarzało się, że w trakcie zajęć na telefony uczestników przychodziły kolejne podejrzane wiadomości (SMS, e-mail, komunikator), często w nowych wariantach – w tym takie, które wykorzystywały bardziej wiarygodny ton, presję czasu albo elementy deepfake (np. spreparowany wizerunek i głos). Zamiast omawiać „stare przykłady”, analizowaliśmy te świeże próby oszustwa od razu: jak wygląda wiadomość, co w niej nie gra i jak bezpiecznie zareagować. Uczyliśmy także tego, jakie narzędzia AI pozwolą zweryfikować fałszywe treści, wygenerowane przez… AI.
Takie podejście pozwalało uczestnikom uczyć się rozpoznawania dezinformacji w jej aktualnej, dynamicznie zmieniającej się formie, a nie na archiwalnych przykładach.
Co było najważniejszym trendem końcówki 2025 roku?
Z raportów i podsumowań wynika jednoznacznie, że w Polsce dominowały:
- phishing (fałszywe strony i e-maile wyłudzające dane),
- smishing (phishing SMS-owy),
- vishing (telefoniczne podszywanie się pod bank/policję/instytucję),
…oraz ich hybrydy, czyli ataki łączące kilka kanałów naraz (SMS + telefon + fałszywa strona). Coraz częściej w tle pojawiają się narzędzia AI: klonowanie głosu, deepfake wideo, generowanie „dokumentów” i identyfikatorów.
Najczęstsze oszustwa i ich modyfikacje w IV kwartale 2025 r.
Poniżej opisujemy najważniejsze schematy, „jak to działa” oraz na co zwrócić uwagę.
1) „Zwrot kosztów leków” – podszywanie się pod NFZ
Jak to działa: dostajesz e-mail z informacją o rzekomym zwrocie kosztów leków. Wiadomość prowadzi do linku, który udaje stronę instytucji, a w rzeczywistości służy do wyłudzenia danych i/lub płatności. Często pojawia się presja czasu („krótki termin”, „ostatnia szansa”).
Na co uważać:
- NFZ nie „wypłaca zwrotu” przez link z maila wymagający dopłat czy wpisania danych karty.
- Jeśli masz wątpliwość – nie klikaj. Zamknij wiadomość i sprawdź ostrzeżenia w oficjalnych komunikatach.
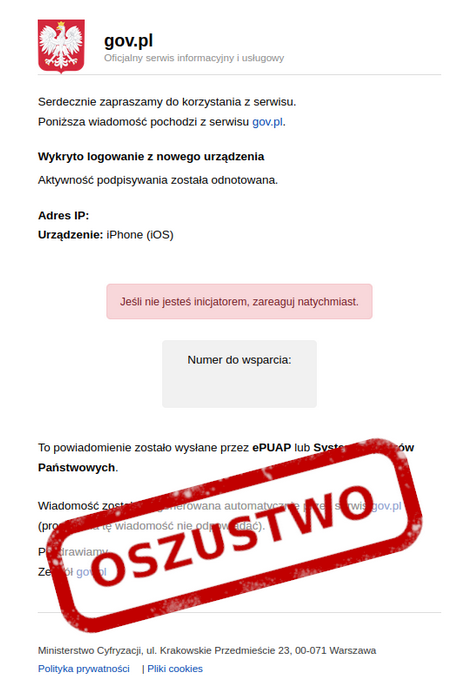
2) Nowa odsłona kampanii „gov.pl” – fałszywe powiadomienia i kontakt telefoniczny
Jak to działa: przychodzi wiadomość, która wygląda jak urzędowe powiadomienie z gov.pl, informacja o „nowej aktywności” albo o „nowej sesji na urządzeniu mobilnym”. Celem jest skłonienie do kliknięcia w link lub do telefonu na podany numer.
Modyfikacja, która jest szczególnie groźna: po telefonie przestępcy próbują nakłonić do zainstalowania programu do zdalnego dostępu, co daje im możliwość przejęcia komputera/telefonu i wykonania przelewów.
Na co uważać:
- Nie oddzwaniaj na numery z podejrzanych wiadomości.
- Jeśli ktoś prosi o instalację aplikacji „do weryfikacji” – potraktuj to jak alarm.
Źródło: CERT
3) „Na pracownika banku / na policjanta” – spoofing numeru i „konto techniczne”
Jak to działa: dzwoni osoba, która przedstawia się jako bank, policja lub inna instytucja. Numer na ekranie może wyglądać wiarygodnie (spoofing). Pada komunikat: „Twoje środki są zagrożone”, „ktoś włamuje się na konto”, „trzeba natychmiast zabezpieczyć pieniądze”. Następnie pojawia się polecenie przelewu na „konto techniczne”, „konto rezerwowe” albo „bezpieczny rachunek”.
Nowe elementy:
- coraz lepsze skrypty rozmów i presja czasu,
- prośba o BLIK, kody SMS, autoryzacje,
- czasem dołożony deepfake wideo (wideorozmowa z „funkcjonariuszem”) lub przesłane „legitymacje”.
Zasada bezpieczeństwa (prosta i skuteczna): rozłącz się i samodzielnie wybierz numer do banku/rodziny – z karty, umowy lub oficjalnej strony.
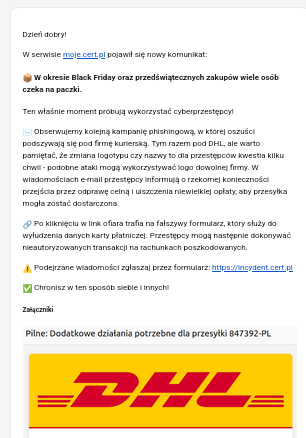
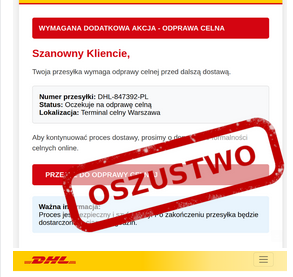
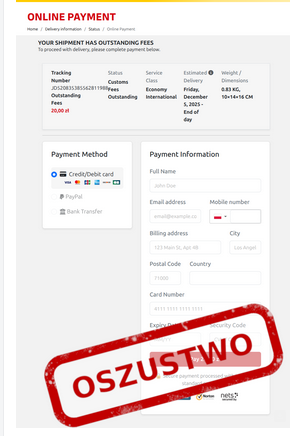
4) Smishing „paczka / dopłata / błędny adres” – fałszywe strony płatności
Jak to działa: SMS udaje komunikat od firmy kurierskiej lub pocztowej („dopłata”, „wstrzymana paczka”, „błędny adres”). Link prowadzi do strony, która wygląda jak panel płatności, a w rzeczywistości wyłudza dane karty.
Na co uważać:
- dopłata w SMS-ie to jeden z najczęstszych trików,
- nawet gdy strona wygląda „jak InPost/DPD/DHL/Poczta”, to może być kopią.
Źródło: CERT
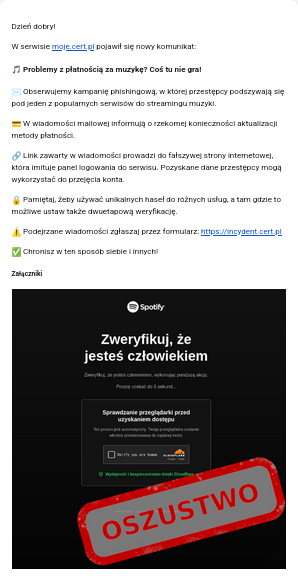
5) Fałszywe Allegro/OLX i inne serwisy – wyłudzenie loginu lub płatności
Jak to działa: oszust podszywa się pod serwis, wysyła link do „logowania” albo do „potwierdzenia płatności”. W efekcie traci się dostęp do konta lub pieniądze.
Na co uważać:
- loguj się wyłącznie przez ręczne wpisanie adresu serwisu lub aplikację,
- nie klikaj w linki do „panelu płatności” przesłane przez nieznajomych.
Źródło: CERT
6) Oszustwa inwestycyjne – fałszywe platformy i „gwarantowany zysk”
Jak to działa: reklamy i strony podszywające się pod znane marki lub media (czasem z wizerunkami osób publicznych) prowadzą do „platform inwestycyjnych”. Wpłacasz małą kwotę, widzisz „zysk”, a potem pojawiają się kolejne żądania dopłat. W finale wypłata okazuje się niemożliwa.
Coraz częściej: deepfake z wykorzystaniem wizerunków znanych osób, rzekomo zachęcających do inwestycji:
https://demagog.org.pl/fake_news/proby-oszustwa-wykorzystano-wygenerowane-obrazy-ai-znanych-osob/
Na co uważać:
- „gwarantowany zysk” i „okazja tylko dziś” to czerwone flagi,
- nie instaluj aplikacji z linków z SMS-ów/reklam.
Przykład z ostatnich dni: seniorka oszukana na niemal milion złotych
Na to, jak groźne są dziś oszustwa inwestycyjne, wskazuje także świeża sprawa opisana przez Komendę Miejską Policji w Bydgoszczy. Seniorka, która uwierzyła w możliwość bezpiecznego i zyskownego inwestowania w internecie, straciła niemal milion złotych.
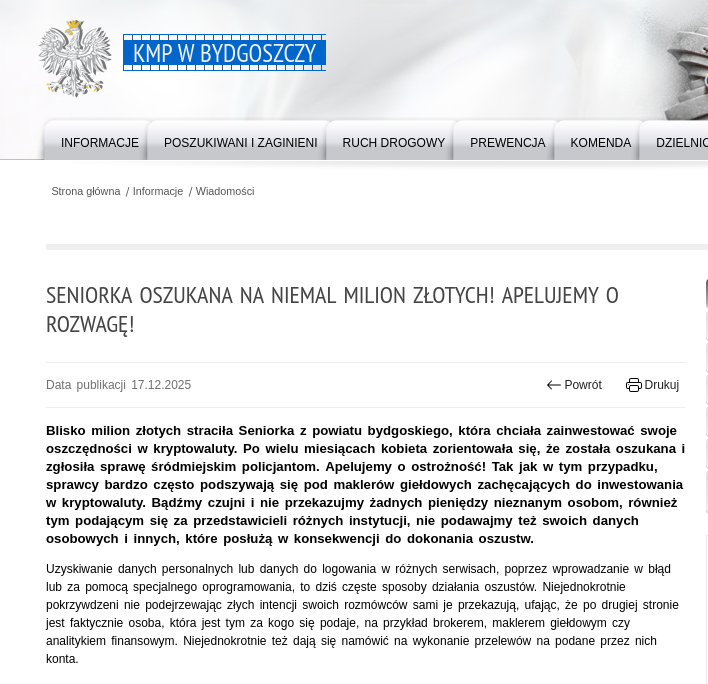
Schemat był klasyczny.
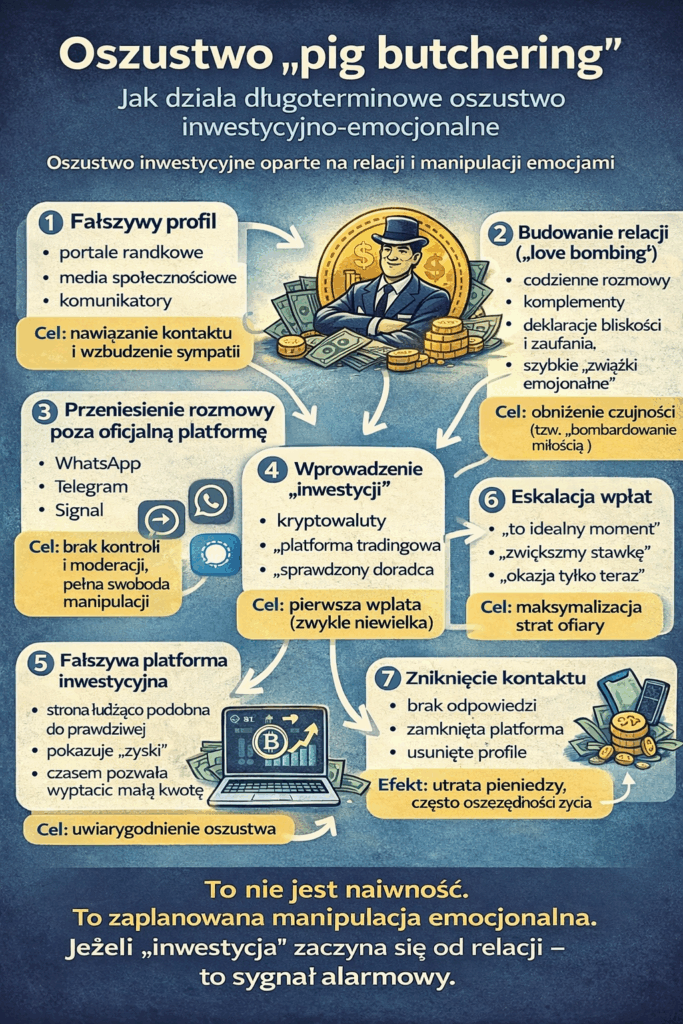
„Pig butchering” – długoterminowe oszustwo oparte na relacji i systematycznym „rozbieraniu” ofiary z pieniędzy
W nazwie tej kluczowe znaczenie ma słowo butchering, które w języku angielskim oznacza nie tylko ubój, ale przede wszystkim rozbieranie tuszy na części. W kontekście oszustwa jest to trafna metafora: ofiara nie traci pieniędzy jednorazowo, lecz sukcesywnie, krok po kroku, aż do całkowitego wyczerpania jej zasobów.
W przeciwieństwie do klasycznych oszustw „na policjanta”, „na bank” czy „na link z SMS-a”, pig butchering nie zaczyna się od żądania pieniędzy. Zaczyna się od rozmowy.
Od „przypadkowego” kontaktu.
Od sympatycznej wiadomości.
Od zainteresowania, uwagi i czasu poświęcanego drugiej osobie.
Relacja budowana jest spokojnie, często przez tygodnie lub miesiące. Dopiero wtedy – bardzo ostrożnie – pojawia się temat inwestowania. Zwykle jako coś pobocznego, czasem wręcz jako gest troski: „Chciałbym, żebyś też mógł/mogła z tego skorzystać”.
Mechanizm, który wciąż działa – także w Polsce
Ten schemat nie jest teoretyczny. Jego dramatycznym potwierdzeniem jest w/w sprawa seniorki z Bydgoszczy.
Z dostępnych informacji wynika, że nie był to jeden pochopny przelew, lecz ciąg działań wykonywanych w czasie, pod wpływem rozmów, instrukcji i stopniowo budowanego zaufania. Każdy kolejny krok wydawał się logiczny i „uzasadniony”, aż w pewnym momencie okazało się, że pieniądze zniknęły, kontakt się urwał, a platforma przestała istnieć.
To właśnie istota pig butchering: metodyczne, zaplanowane „rozbieranie” ofiary z kolejnych środków – bez presji na początku, bez jednego momentu alarmowego, który łatwo byłoby rozpoznać.
Dlaczego tak trudno to przerwać
Najtrudniejsze w tego typu oszustwach jest to, że nie bazują one na niewiedzy czy lekkomyślności, lecz na uniwersalnych ludzkich potrzebach:
- bycia zauważonym,
- bycia wysłuchanym,
- poczucia bezpieczeństwa i sprawczości,
- zaufania do drugiego człowieka.
Dlatego tak ważne jest, aby mówić o tym wprost i bez stygmatyzowania ofiar:
jeżeli „inwestycja” zaczyna się od relacji, rozmów i budowania bliskości – to jest sygnał alarmowy.
Dlatego tak istotne jest, aby pamiętać:
jeżeli ktoś, kogo nie znamy osobiście, prowadzi nas przez „inwestycję” telefonicznie lub przez internet, prosi o instalowanie aplikacji, wykonywanie przelewów lub zachowanie tajemnicy – to jest sygnał alarmowy, niezależnie od tego, jak wiarygodnie brzmi rozmówca i jak bardzo zdążyliśmy go polubić.
Jest to przykład dezinformacji relacyjnej, w której fałszywa narracja budowana jest stopniowo poprzez emocjonalną więź, a nie jednorazowy komunikat.
Na co uważać:
- jeśli nowo poznana osoba kieruje rozmowę na inwestycje – zatrzymaj się,
- nigdy nie wysyłaj pieniędzy osobie, której nie znasz osobiście.
8) Quishing – phishing kodami QR
Jak to działa: zamiast linku jest kod QR. Po zeskanowaniu trafiasz na stronę wyłudzającą dane (logowania, karty) lub nakłaniającą do płatności.
Gdzie to występuje: e‑maile, ulotki, naklejki w przestrzeni publicznej.
Na co uważać:
- traktuj kod QR jak link: zanim wpiszesz dane – sprawdź adres nadawcy: przestępcy wykorzystują kody QR, ponieważ są one trudne do analizy dla tradycyjnych systemów bezpieczeństwa poczty e-mail (które skanują tekst i linki URL, a kod QR widzą jako obrazek).
- Sposoby ataku:
- E-maile korporacyjne: wiadomości podszywające się pod dział IT (np. Microsoft, Google) z informacją o konieczności resetu hasła lub re-konfiguracji MFA. Użytkownik jest proszony o zeskanowanie kodu QR telefonem, co przenosi atak z chronionego komputera na mniej bezpieczne urządzenie mobilne.
- Ataki fizyczne: naklejanie fałszywych kodów QR na parkometrach miejskich (Warszawa, Kraków, Wrocław). Użytkownik skanuje kod, myśląc, że opłaca parking, a trafia na fałszywą bramkę płatniczą, gdzie podaje dane karty.
- Mandaty za wycieraczką: podkładanie fałszywych wezwań do zapłaty (za złe parkowanie) z kodem QR prowadzącym do strony oszustów.
9) NGate – złośliwa aplikacja i atak przez NFC
Jak to działa: atak zwykle startuje od wiadomości podszywającej się pod bank („problem techniczny”, „incydent”). Ofiara jest namawiana do instalacji aplikacji na Androida spoza sklepu, a potem do przyłożenia karty do telefonu i wpisania PIN‑u. W tle dane z NFC mogą zostać wykorzystane do nieuprawnionej wypłaty z bankomatu.
Na co uważać:
- bank nie każe instalować aplikacji „z linku” ani przykładać karty do telefonu „do weryfikacji”,
- jeśli widzisz prośbę o PIN w dziwnych okolicznościach – przerwij działanie.
10) „Vibe coding” – więcej fałszywych stron i narzędzi oszustów
Pod koniec 2025 roku eksperci zajmujący się cyberbezpieczeństwem zwrócili uwagę na zjawisko określane jako „vibe coding”. Termin ten pojawia się coraz częściej w analizach i ostrzeżeniach dotyczących bezpieczeństwa cyfrowego.
Czym jest vibe coding i gdzie pojawia się ryzyko?
Vibe coding to sposób tworzenia oprogramowania z wykorzystaniem narzędzi opartych na sztucznej inteligencji (modelach językowych), w którym osoba generująca kod nie analizuje jego działania od strony technicznej, lecz ocenia go głównie na podstawie wrażenia, że „działa” lub „wygląda poprawnie”.
Eksperci podkreślają, że bezpieczeństwo systemów informatycznych nie zależy od tego, czy używa się AI, lecz jak się z niej korzysta – i czy towarzyszą temu odpowiednie procedury sprawdzania, testowania i odpowiedzialności.
Co to oznacza dla nas – użytkowników
Dla osób korzystających z internetu oznacza to jedno:
nie wystarczy już intuicja ani przekonanie, że coś jest wiarygodne tylko dlatego, że wygląda ładnie i profesjonalnie.
Fałszywa strona może:
- mieć poprawne logo,
- publikować dobrze napisane teksty,
- działać bez błędów,
- mieć świetną szatę graficzną,
- a mimo to być pułapką.
Dlatego tak ważne jest, aby:
- nie klikać w linki z wiadomości SMS i e-mail,
- nie podawać danych ani nie wysyłać pieniędzy (lub BLIKa) tylko dlatego, że strona wygląda „jak prawdziwa”,
- zawsze zatrzymać się na chwilę i sprawdzić informację inną, oficjalną drogą.
Najważniejsza zasada
Jeżeli coś zbyt łatwo i zbyt szybko obiecuje korzyści, pomoc albo inwestycję – to dobry moment, żeby się zatrzymać i skonsultować sprawę z kimś zaufanym.
W dzisiejszym internecie ładny i profesjonalny wygląd strony nie jest już dowodem bezpieczeństwa.
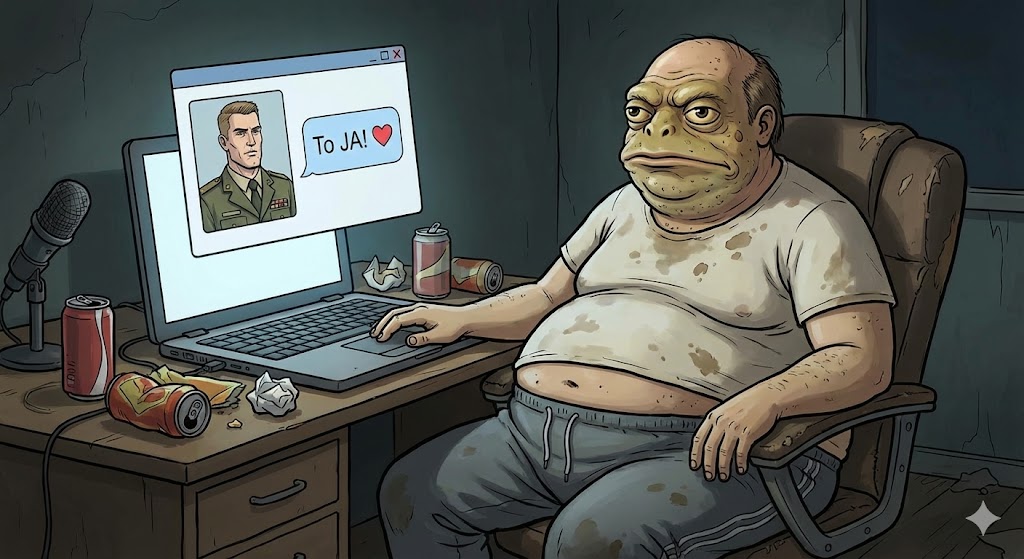
11) „Amerykański żołnierz” – Nowe legendy narracyjne
Mimo że oszustwo „na amerykańskiego żołnierza” (lub lekarza na misji w Syrii/Jemenie) jest znane od wielu lat, w 2025 roku oszuści odświeżyli narracje, dostosowując je do bieżącej sytuacji geopolitycznej i psychologicznej ofiar.
Ewolucja legendy: przestępcy rzadziej proszą o pieniądze na bilet lotniczy wprost. Zamiast tego budują skomplikowane scenariusze logistyczne:
- „Paczka z dobytkiem życia”: rzekomy żołnierz wysyła do Polski paczkę z odszkodowaniem, złotem lub pamiątkami wojennymi, aby zabezpieczyć wspólną przyszłość z ofiarą. Paczka zostaje „zatrzymana” przez służby celne (w Turcji, Niemczech lub na lotnisku w Warszawie) i konieczne jest opłacenie cła, ubezpieczenia lub łapówki dla dyplomaty.
- „Zastępstwo na warcie”: nowy wariant, w którym żołnierz prosi o pieniądze na opłacenie zmiennika, aby móc udać się na przepustkę do ofiary.
- Wykorzystanie AI w oszustwach romantycznych: podobnie jak w metodzie „na wnuczka”, oszuści wykorzystują deepfake video i klonowanie głosu, aby uwiarygodnić swoją tożsamość podczas krótkich rozmów wideo, co wcześniej było ich piętą achillesową (unikanie kamery).
Co robić, gdy coś wygląda podejrzanie?
- Nie klikaj w link.
- Nie instaluj aplikacji z linków w SMS/e‑mail.
- Nie podawaj kodów, BLIK, danych karty ani danych logowania.
- Rozłącz się, oddychaj, sprawdź spokojnie.
Najlepsza obrona to przerwanie „presji czasu”. Oszust liczy na pośpiech.
Jak zgłosić incydent?
Podejrzane SMS‑y
- Przekaż/udostępnij wiadomość do CERT na bezpłatny numer 8080.
- Ważne: prześlij cały SMS w oryginalnej formie (nie wycinaj linku ani treści).
Podejrzany e‑mail lub strona internetowa
- Wyślij zgłoszenie na cert@cert.pl albo
- wypełnij formularz: https://incydent.cert.pl.
Analiza stanowi element działań Fundacji Obywatelski Wschód w zakresie edukacji i przeciwdziałania dezinformacji wykorzystywanej w cyberoszustwach, ze szczególnym uwzględnieniem potrzeb seniorów i mieszkańców wschodniej Polski.
Źródła i materiały analityczne
- CERT Polska / CSIRT NASK – komunikaty w serwisie moje.cert.pl (m.in. ostrzeżenia dot. NFZ oraz kampanii podszywającej się pod gov.pl)
- incydent.cert.pl – formularze zgłoszeniowe CERT Polska
- Gov.pl – instrukcja zgłaszania podejrzanych SMS‑ów i e‑maili do CERT Polska (CSIRT NASK)
- „Raport Strategiczny o Stanie Cyberbezpieczeństwa RP: Ewolucja Wektorów Ataku i Metod Socjotechnicznych (Q4 2025)”
- „Podsumowanie Miesiąca CERT Polska / CSIRT NASK” (m.in. XI 2025)
- https://bydgoszcz.policja.gov.pl/kb1/informacje/wiadomosci/166052,Seniorka-oszukana-na-niemal-milion-zlotych-Apelujemy-o-rozwage.html
- Metoda na wnuczka – CEBRF KNF https://cebrf.knf.gov.pl/metoda-na-wnuczka
- AI Voice Scams & Deepfakes in 2025: Protect Your Money from the Latest Threat https://www.connectcu.org/index.php/blog/208-ai-voice-scams-deepfakes-in-2025-protect-your-money-from-the-latest-threat
- Cyberoszustwo w wersji 2025. Jak nie dać się złapać na fałszywego wnuczka? – mojeKatowice.pl, https://mojekatowice.pl/i,cyberoszustwo-w-wersji-2025-jak-nie-dac-sie-zlapac-na-falszywego-wnuczka,405147,925523.html
- Oszustwa „na wnuczka” ciągle plagą. Pokaż seniorom obronę „Z-Z-Z”, bo tracą po 40 000 zł, https://www.polskieradio.pl/13/11465/artykul/3594069%2Coszustwa-na-wnuczka-ciagle-plaga-pokaz-seniorom-obrone-zzz-bo-traca-po-40-000-zl?utm_source=chatgpt.com
- Przegląd wybranych oszustw internetowych – Sierpień 2025 https://cebrf.knf.gov.pl/component/content/article/przeglad-wybranych-oszustw-internetowych-sierpien-2025?catid=14:ostrzezenia-csirt&Itemid=101
- Nowa fala phishingu. CSIRT KNF ostrzega kierowców – dobreprogramy https://www.dobreprogramy.pl/nowa-fala-phishingu-csirt-knf-ostrzega-kierowcow,7230230914640800a
- Oszustwo „na bank”. Policjanci złapali przestępców na gorącym uczynku – TVP3 Warszawa, https://warszawa.tvp.pl/90580223/oszustwo-na-bank-policjanci-zlapali-przestepcow-na-goracym-uczynku
- Oszustwo Pig butchering – Malwarebytes https://www.malwarebytes.com/pl/cybersecurity/basics/pig-butchering-scam
- Pig butchering – Historia inwestycji, która nie istnieje, zysków, których nie było, i ludzi, którzy stracili wszystko – Ostrzezenia Publiczne https://ostrzezenia-publiczne.pl/oszustwo-pig-butchering-inwestorzy-stracili-wszystko/
- Bankowcy dla Cyberedukacji: Oszustwo na „Amerykańskiego żołnierza” https://zbp.pl/Aktualnosci/Wydarzenia/Oszustwo-na-Amerykanskiego-zolnierza
- Oszustwo metodą „na amerykańskiego żołnierza”. Policja ostrzega przed niebezpiecznymi znajomościami w sieci – Doba.pl https://doba.pl/ddz/artykul/oszustwo-metoda-na-amerykanskiego-zolnierza-policja-ostrzega-przed-niebezpiecznymi-znajomosciami-w-sieci/76935/0
- Analiza kampanii złośliwego oprogramowania NGate (NFC relay) – CERT Polska https://cert.pl/posts/2025/11/analiza-ngate/
- Analysis of NGate malware campaign (NFC relay) – CERT Polska https://cert.pl/en/posts/2025/11/analiza-ngate/
- Tag #analiza – CERT Polska https://cert.pl/tag/analiza/
- New NGate mobile malware campaign targeting Polish banking users – Broadcom Inc. https://www.broadcom.com/support/security-center/protection-bulletin/new-ngate-mobile-malware-campaign-targeting-polish-banking-users
- oszustwo | Zaufana Trzecia Strona https://zaufanatrzeciastrona.pl/post/tag/oszustwo/
- „Vibe coding” to sposób budowania aplikacji przez osoby nietechniczne z pomocą AI. Coraz więcej lud – YouTube https://www.youtube.com/shorts/xtp9fE1NAEM
- Passing the Security Vibe Check: The Dangers of Vibe Coding | Databricks Blog https://www.databricks.com/blog/passing-security-vibe-check-dangers-vibe-coding
- The dangers of vibe coding: Why careless development leads to application vulnerabilities and data breaches – ThreatLocker https://www.threatlocker.com/blog/the-dangers-of-vibe-coding-why-careless-development-leads-to-application-vulnerabilities-and-data-breaches
- When the Vibes Are Off: The Security Risks of AI-Generated Code | Lawfare https://www.lawfaremedia.org/article/when-the-vibe-are-off–the-security-risks-of-ai-generated-code
- Czym jest Quishing (QR Phishing)? | Trend Micro (PL) https://www.trendmicro.com/pl_pl/what-is/phishing/quishing.html
- Bankowcy dla CyberEdukacji: Quishing – uważaj na fałszywe kody QR! – Policja.pl https://policja.pl/pol/aktualnosci/268105,Bankowcy-dla-CyberEdukacji-Quishing-uwazaj-na-falszywe-kody-QR.html
- Bankowcy dla CyberEdukacji: Quishing – uważaj na fałszywe kody QR! – ZBP https://zbp.pl/Aktualnosci/Wydarzenia/Bankowcy-dla-CyberEdukacji-Quishing-%E2%80%93-uwazaj-na-falszywe-kody-QR!
- Quishing – oszustwo z wykorzystaniem kodów QR – Baza wiedzy – Portal Gov.pl https://www.gov.pl/web/baza-wiedzy/quishing—oszustwo-z-wykorzystaniem-kodow-qr
- Otrzymałeś żądanie zapłaty za postój w strefie zastrzeżonej? To oszustwo! – Super Tydzień Chełmski https://www.supertydzien.pl/artykul/44574,otrzymales-zadanie-zaplaty-za-postoj-w-strefie-zastrzezonej-to-oszustwo
- Przegląd wybranych oszustw internetowych – Czerwiec 2025 – CEBRF KNF https://cebrf.knf.gov.pl/component/content/article/przeglad-wybranych-oszustw-internetowych-czerwiec-2025?catid=14:ostrzezenia-csirt&Itemid=101
- Oszuści podszywają się pod InPost i Pocztę Polską – CERT Orange https://cert.orange.pl/ostrzezenia/oszusci-podszywaja-sie-pod-inpost-i-poczte-polska/
- Komunikaty – CERT Polska, otwierano: grudnia 17, 2025, https://moje.cert.pl/komunikaty/
- W dużym wycieku danych logowania znalazły się wyniki z gov.pl i …, https://isportal.pl/w-duzym-wycieku-danych-logowania-znalazly-sie-wyniki-z-gov-pl-i-profilu-zaufanego/
- incydent – Sekurak, https://sekurak.pl/tag/incydent/